En el entorno empresarial ecuatoriano, hablar de gobernanza de datos ya no es una conversación teórica ni un asunto exclusivo del departamento de tecnología. Durante años, muchas organizaciones operaron bajo esquemas informales, donde la información se acumulaba en hojas de cálculo aisladas y las decisiones se tomaban por intuición. Hoy, la entrada en vigencia de la Ley Orgánica de Protección de Datos Personales (LOPDP) y la creación de su Superintendencia reguladora cambiaron las reglas del juego. La gestión de la información pasó de ser un tema opcional a una prioridad corporativa urgente.
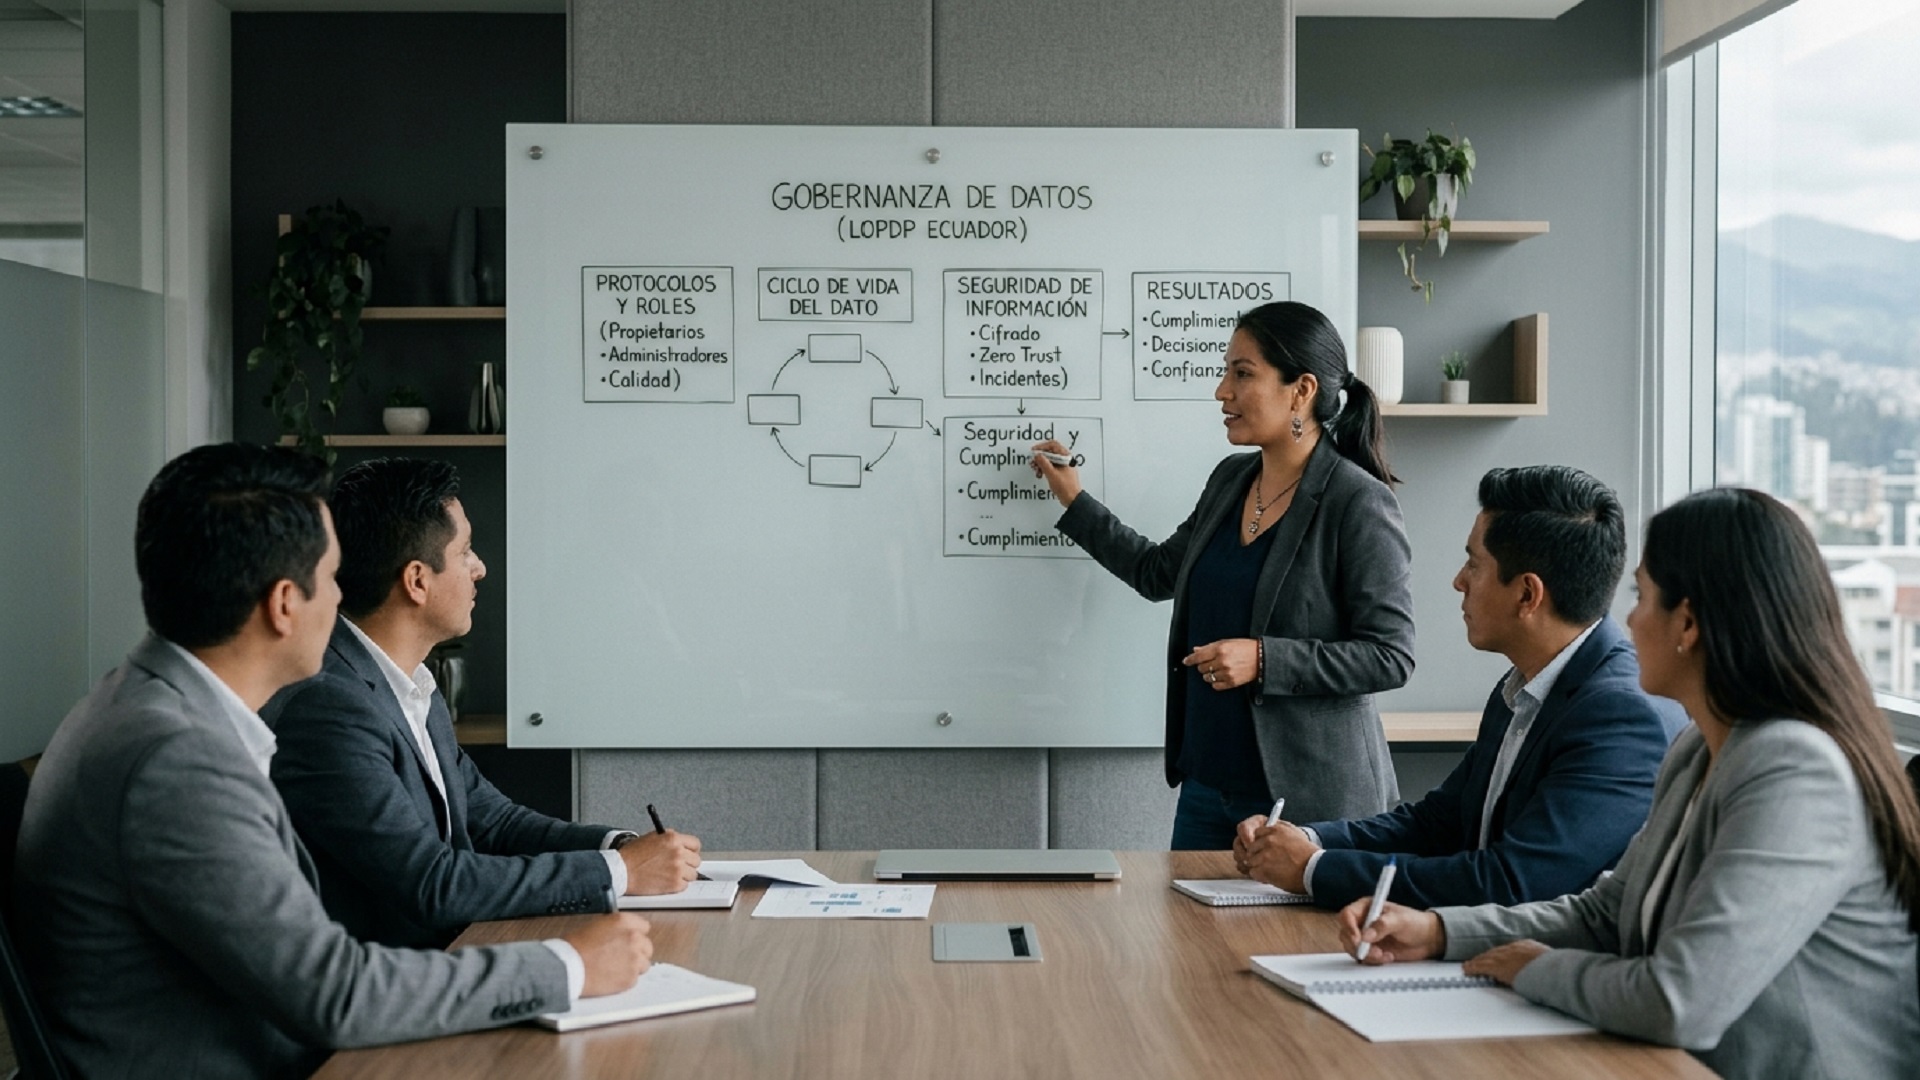
Para que un modelo de gobernanza sea sostenible en nuestro mercado, debe alejarse del papeleo burocrático y enfocarse en tres pilares prácticos: protocolos claros, arquitectura de seguridad y resultados de negocio medibles.
Tabla de Contenido
Protocolos de gestión y ciclo de vida de la información
El primer paso para ordenar la casa es mapear qué datos se capturan, dónde residen y quién tiene acceso a ellos. Los protocolos de gobernanza estructuran este flujo desde la recolección hasta la eliminación definitiva de los registros.
- Clasificación y trazabilidad: Establecer criterios para etiquetar los datos según su nivel de sensibilidad (públicos, internos, confidenciales o datos personales sensibles). Cada categoría demanda un tratamiento específico para evitar duplicidades y garantizar su veracidad.
- Asignación de roles internos: Definir responsables de datos (Data Owners) en las áreas operativas y administradores técnicos (Data Stewards) en TI. Esta separación evita la confusión sobre quién autoriza el uso de la información y quién vela por su integridad.
- Estandarización y calidad: Diseñar reglas para la entrada de información, eliminando inconsistencias entre sistemas comerciales, contables y de atención al cliente.
Seguridad operacional y mitigación de riesgos
En la realidad local, los incidentes de ciberseguridad y la fuga de información sensible representan contingencias financieras y reputacionales severas. Un esquema de gobernanza sólido integra controles técnicos para mitigar estos riesgos de forma proactiva.
La protección debe incluir el cifrado de datos en tránsito y en reposo, combinado con arquitecturas de Zero Trust (Confianza Cero). Bajo este enfoque, ningún usuario o dispositivo accede a la red sin autenticación previa y permisos delimitados al mínimo necesario. De igual forma, se deben formalizar protocolos de respuesta ante incidentes para notificar vulnerabilidades a tiempo y contener eventuales filtraciones antes de que impacten la continuidad del negocio.
Resultados esperados: eficiencia y competitividad
Implementar estos controles exige recursos, pero el retorno de inversión se refleja rápidamente en la operación:
- Reducción del riesgo legal: Mitiga la exposición a sanciones financieras impuestas por la autoridad de control al garantizar el ejercicio de los derechos ARCO de los usuarios.
- Toma de decisiones precisa: Al trabajar con datos limpios y unificados, los comités ejecutivos basan sus estrategias en analítica confiable en lugar de supuestos.
- Confianza del cliente: La transparencia en el manejo de la información se convierte en un factor diferenciador frente a la competencia en el mercado ecuatoriano.
La gobernanza de datos no consiste en bloquear el acceso a la información, sino en estructurar su uso para que fluya de manera segura. Las empresas que adopten este modelo no solo cumplirán con la ley, sino que construirán una ventaja competitiva sólida en la economía digital.