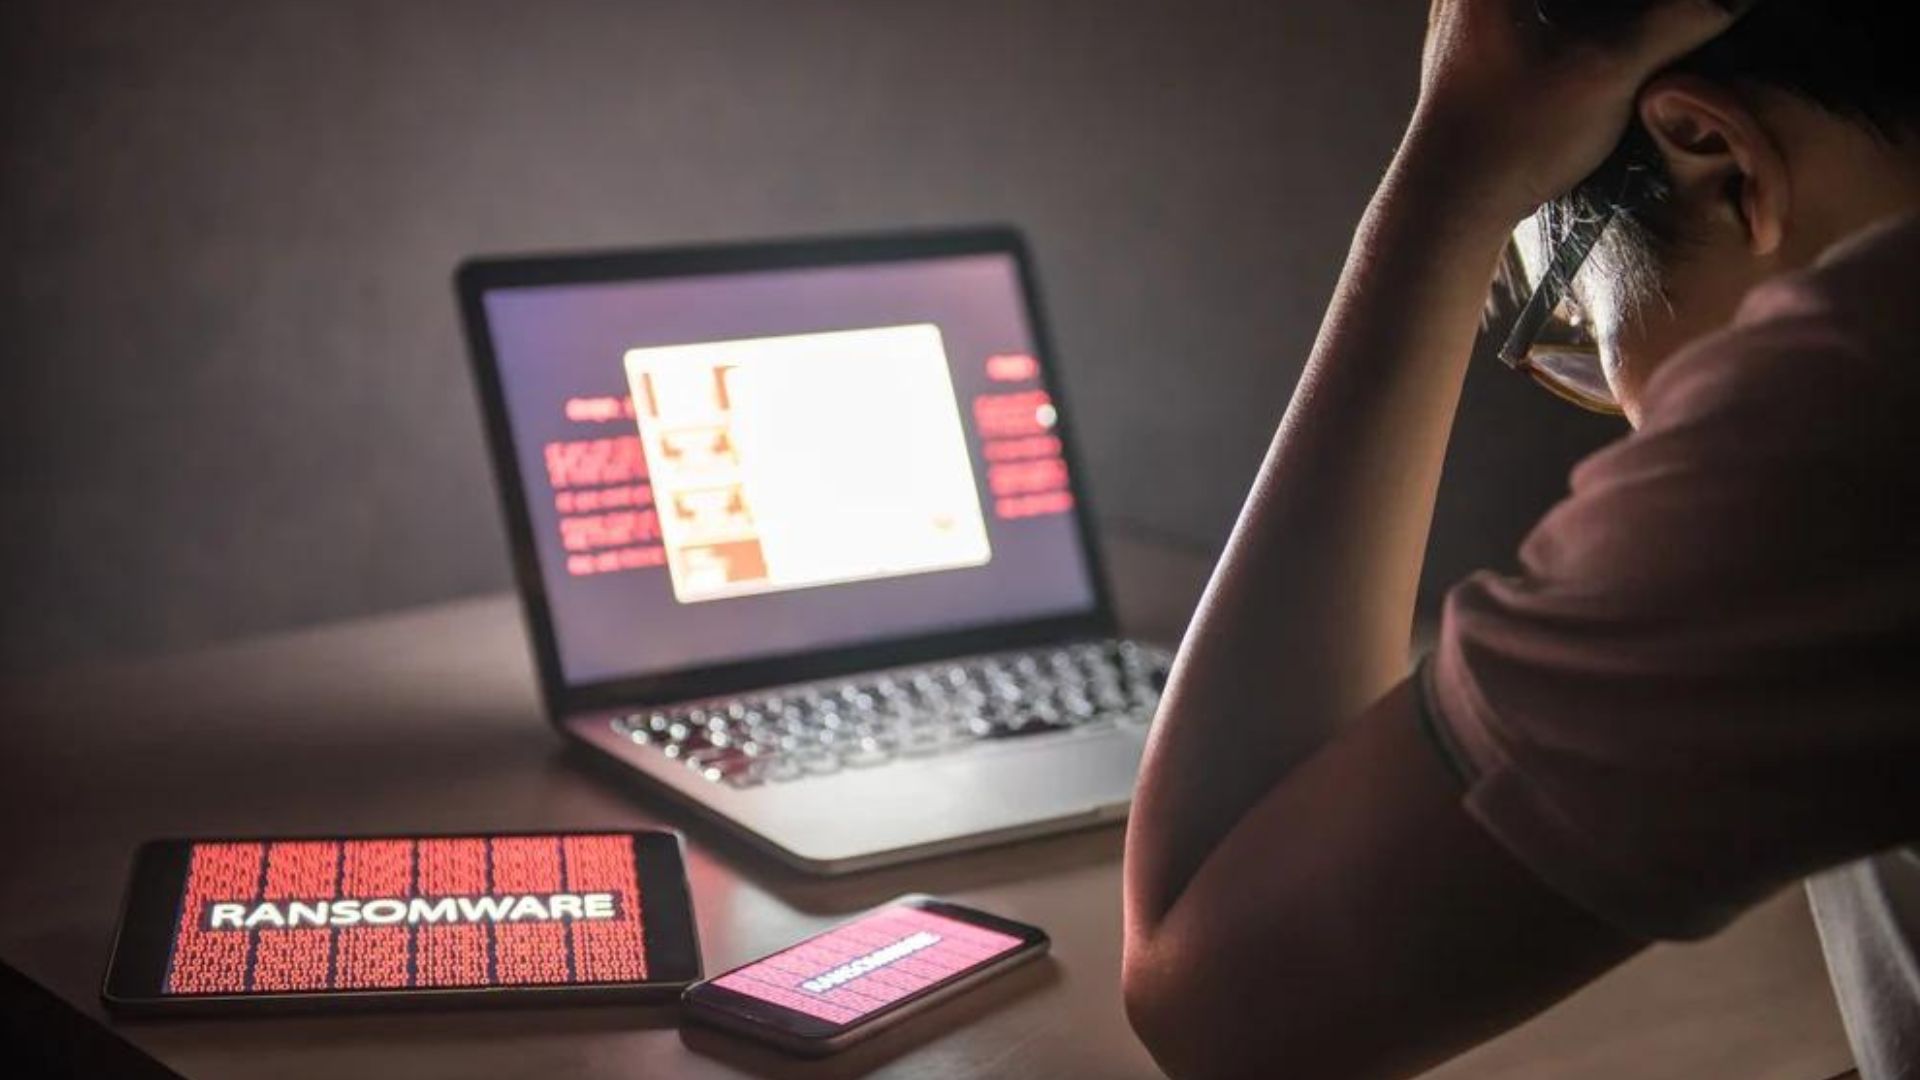
En la era digital actual, la seguridad de los datos se ha convertido en una preocupación constante para individuos y organizaciones. Uno de los mayores desafíos a los que nos enfrentamos es el ransomware, una forma de ataque cibernético en la que los delincuentes bloquean el acceso a los datos de una víctima y exigen un rescate para liberarlos. Los ataques de ransomware han afectado a empresas de todos los tamaños, desde pequeñas startups hasta grandes corporaciones, y han causado pérdidas financieras significativas y daños a la reputación. Para protegerse eficazmente contra este tipo de amenazas, es crucial implementar estrategias de defensa sólidas. A continuación, exploraremos algunas de las estrategias clave que pueden ayudar a las organizaciones a protegerse contra los ataques de ransomware.
Tabla de Contenido
- 1 Mantener los sistemas actualizados
- 2 Implementar una solución de seguridad robusta
- 3 Realizar copias de seguridad regulares
- 4 Concientización y capacitación del personal
- 5 Segmentar y limitar los privilegios de acceso
- 6 Monitorear y detectar actividad sospechosa
- 7 Plan de respuesta ante incidentes
- 8 Colaboración y compartición de información
Mantener los sistemas actualizados
Las actualizaciones de software suelen incluir parches de seguridad que corrigen vulnerabilidades conocidas. Es esencial mantener tanto el sistema operativo como todas las aplicaciones actualizadas para reducir la exposición a posibles ataques de ransomware. Además, es importante utilizar software legítimo y licenciado para asegurarse de recibir actualizaciones regulares y tener acceso a soporte técnico.
Implementar una solución de seguridad robusta
Un software antivirus y antimalware actualizado es una defensa fundamental contra el ransomware. La elección de una solución de seguridad confiable y eficaz puede ayudar a detectar y bloquear archivos y actividades maliciosas antes de que puedan causar daño. Además, algunas soluciones de seguridad ofrecen características adicionales, como protección en tiempo real y análisis de comportamiento, que pueden ayudar a identificar y detener ataques de ransomware.
Realizar copias de seguridad regulares
Las copias de seguridad son una medida crucial para protegerse contra el ransomware. Al realizar copias de seguridad periódicas de los datos importantes y almacenarlas en ubicaciones fuera de línea, como en discos duros externos o en la nube, se asegura de tener una copia segura de los datos en caso de un ataque de ransomware. Es importante verificar regularmente la integridad de las copias de seguridad y probar su restauración para asegurarse de que los datos se puedan recuperar correctamente.
Concientización y capacitación del personal
La educación de los empleados es esencial en la lucha contra el ransomware. Los ataques a menudo se inician a través de técnicas de ingeniería social, como correos electrónicos de phishing o descargas de archivos adjuntos maliciosos. Capacitar a los empleados para que reconozcan y eviten estas tácticas puede marcar una gran diferencia en la protección contra el ransomware. Además, es importante establecer políticas claras y procedimientos de seguridad, y fomentar una cultura de seguridad en toda la organización.
Segmentar y limitar los privilegios de acceso
Al segmentar la red y limitar los privilegios de acceso de los usuarios, se reduce la superficie de ataque para el ransomware. Al implementar políticas de acceso basadas en el principio de privilegios mínimos necesarios, se evita que los atacantes obtengan acceso a sistemas y datos críticos en caso de una intrusión Además, se recomienda implementar soluciones de administración de acceso y autenticación multifactor (MFA) para agregar una capa adicional de seguridad a los sistemas y cuentas de usuario.
Monitorear y detectar actividad sospechosa
Implementar herramientas de monitoreo y detección de amenazas puede ayudar a identificar actividad sospechosa o comportamiento anómalo en la red. Estas soluciones pueden alertar sobre posibles ataques de ransomware en tiempo real, lo que permite una respuesta rápida y eficiente para contener y mitigar el impacto del ataque.
Plan de respuesta ante incidentes
Contar con un plan de respuesta ante incidentes bien definido y probado es esencial para minimizar el impacto de un ataque de ransomware. Este plan debe incluir pasos claros sobre cómo manejar la situación, quién debe ser contactado, cómo se aislará y neutralizará la amenaza, y cómo se restaurarán los sistemas y datos afectados. Un enfoque proactivo y coordinado en la respuesta puede ayudar a minimizar el tiempo de inactividad y reducir los daños causados por el ransomware.
Colaboración y compartición de información
El ransomware es una amenaza global, y las organizaciones pueden beneficiarse de compartir información y mejores prácticas con otras entidades y la comunidad de seguridad en general. Participar en grupos de intercambio de información y colaborar con agencias gubernamentales y proveedores de seguridad puede proporcionar una visión más amplia de las amenazas actuales y ayudar a estar preparados para enfrentar nuevos ataques de ransomware.
En conclusión, los ataques de ransomware representan una amenaza seria y en constante evolución para las organizaciones. Sin embargo, al implementar estrategias de defensa sólidas, como mantener los sistemas actualizados, utilizar soluciones de seguridad robustas, realizar copias de seguridad regulares y capacitar al personal, es posible reducir el riesgo y minimizar el impacto de estos ataques. La prevención, detección temprana y una respuesta adecuada son fundamentales para protegerse contra el ransomware y garantizar la seguridad de los datos en un entorno digital cada vez más peligroso.